Безопасность финансового мобильного приложения: контроль доступа и данные
Безопасность финансового мобильного приложения: контроль доступа и данные
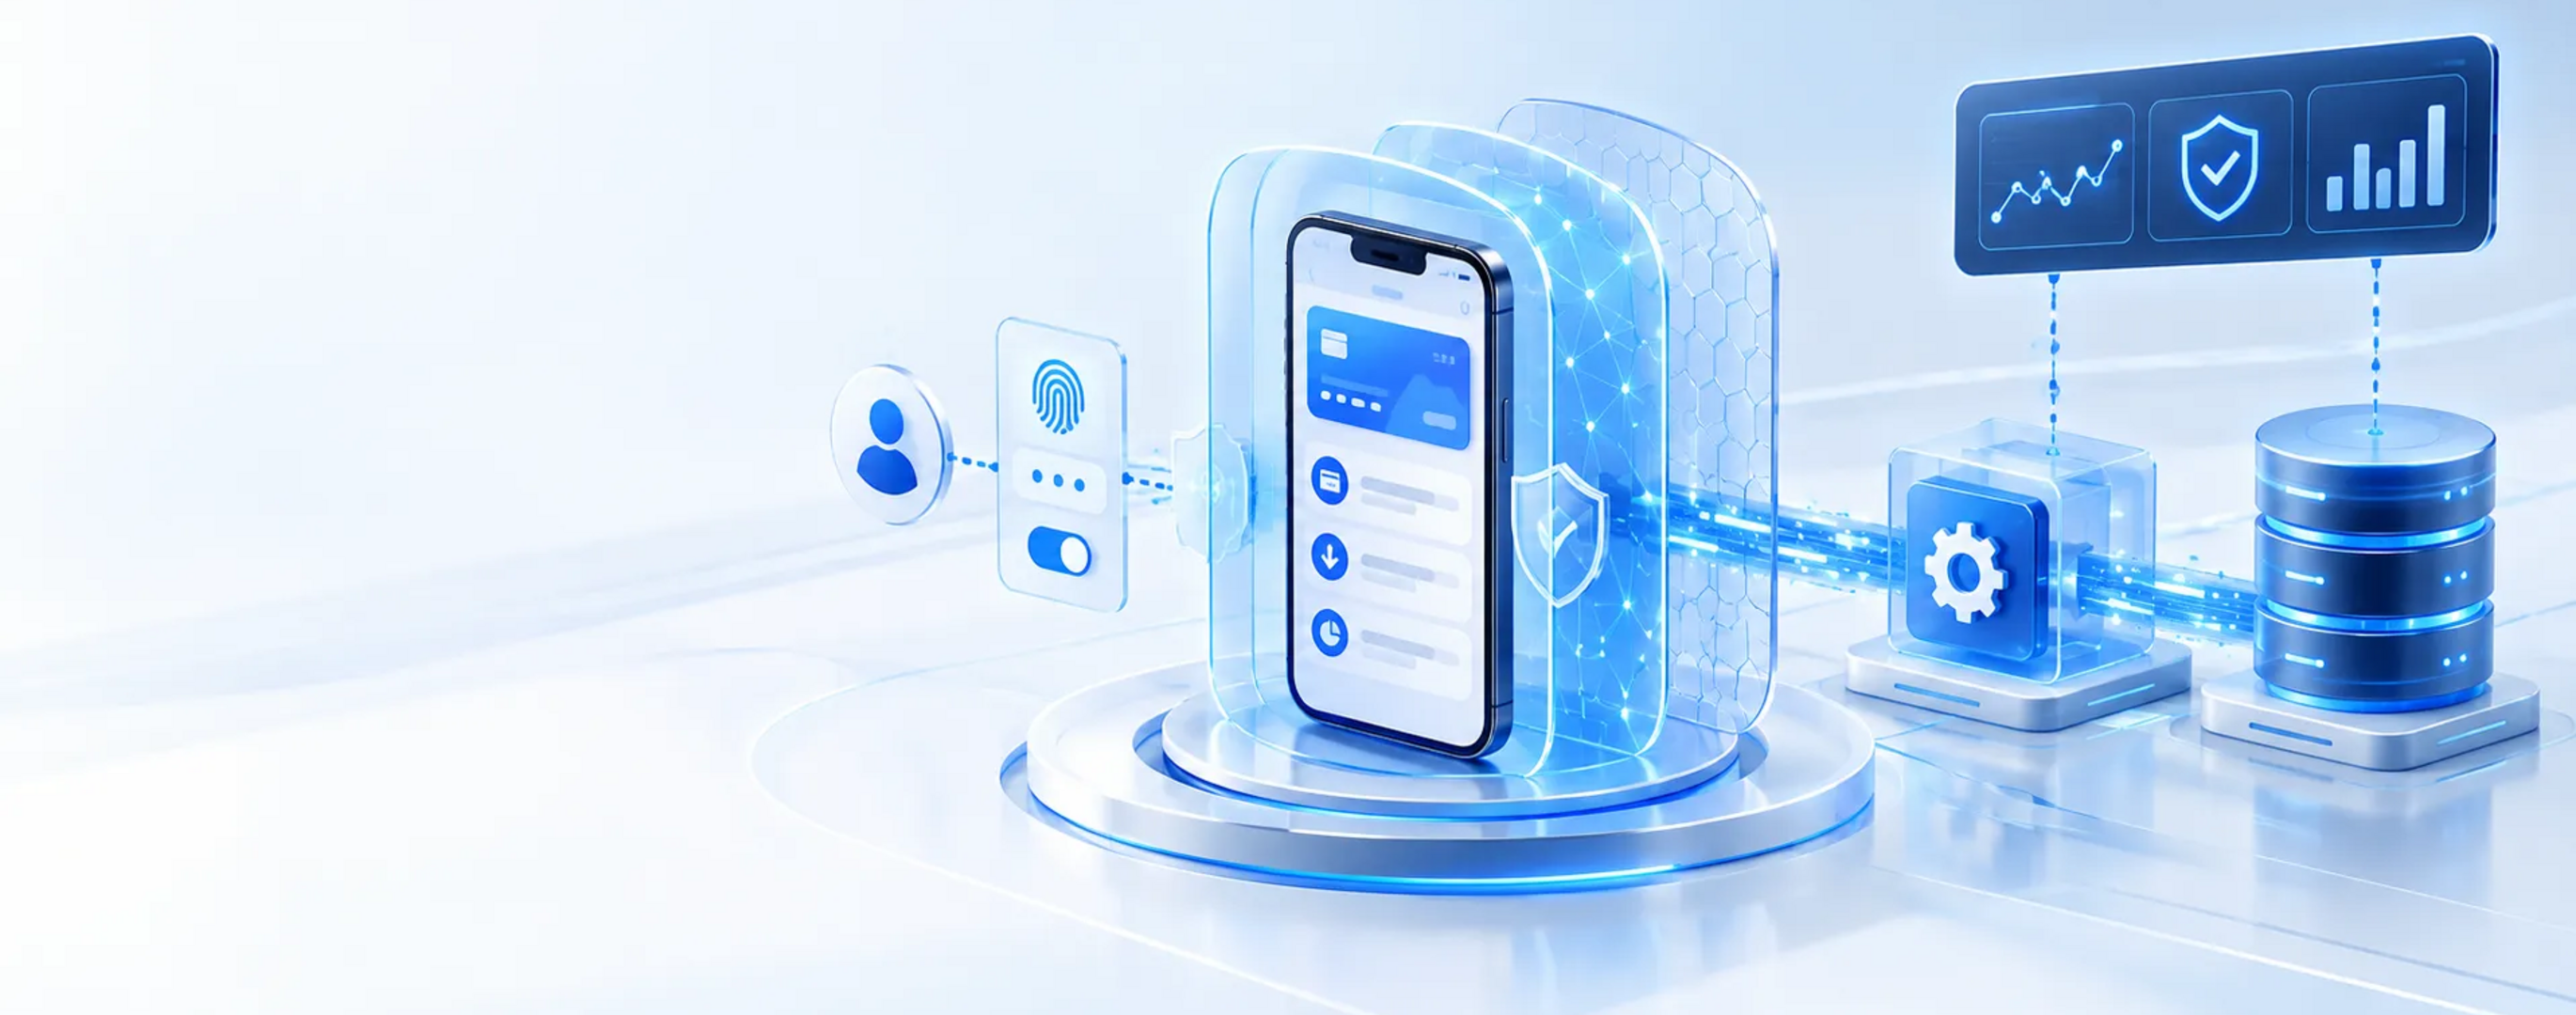
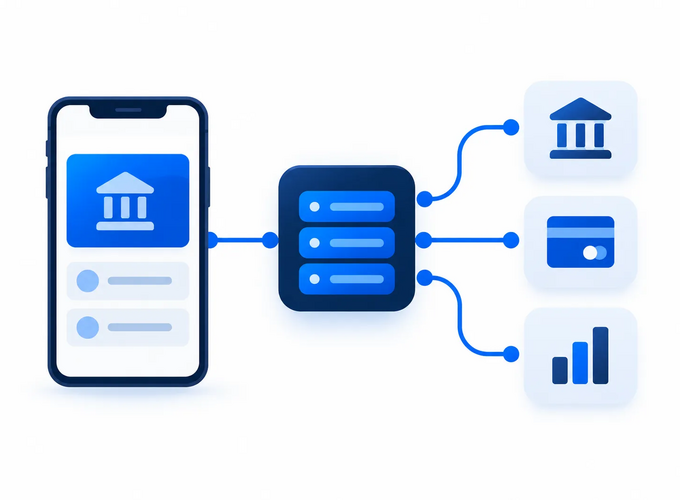
Схема защиты финансового мобильного приложения: контроль доступа, защищенный обмен с API, хранение данных и мониторинг
В финансовом приложении пользователь может пройти путь от входа до перевода денег за несколько касаний. За этим простым интерфейсом стоят мобильный клиент, серверная логика, API, платежные и другие внешние системы. Поэтому безопасность финансового мобильного приложения нельзя свести к шифрованию соединения или одной проверке перед релизом: важно понять, кто и к каким данным получает доступ, как подтверждаются операции и что происходит при ошибке.
Ниже - практический чек-лист для команды, которая проектирует или принимает заказную разработку финтех-продукта. Он помогает сформулировать требования к приложению и серверной части до оценки работ.
Сначала определите границы и сценарии риска
До выбора конкретных защитных мер зафиксируйте, какие данные и операции критичны для бизнеса, кто взаимодействует с продуктом и через какие компоненты проходят запросы. В модель входят мобильное приложение, сервер, API, администраторские интерфейсы, платежные провайдеры, системы идентификации и мониторинга.
Для каждого важного сценария опишите нормальный путь и исключения: повторную отправку запроса, потерю связи, смену устройства, восстановление доступа, отмену или спорный статус операции. Защитные требования должны покрывать не только штатное использование, но и попытки обойти предусмотренный процесс.
Что проверить в финансовом мобильном приложении
1. Права доступа на сервере
Приложение не должно быть единственным местом, где решается, кому разрешено просматривать счет или выполнять действие. Сервер проверяет пользователя, объект и конкретную операцию при каждом запросе. Нельзя полагаться на скрытие кнопки в интерфейсе или на идентификатор, который клиент передал сам.
Проверьте разделение ролей и полномочий, доступ к чужим операциям, работу нескольких счетов и организаций, а также действия операторов и администраторов. OWASP выделяет ошибки объектной авторизации API как отдельный класс риска; это полезная отправная точка для проверки серверных методов.
2. Вход, сессии и восстановление доступа
Проверьте ограничения на частые попытки входа и подтверждения операций, сценарии восстановления доступа, завершение сессии и отзыв доступа при смене устройства или обнаружении риска. Важные действия могут требовать повторной аутентификации или дополнительного подтверждения - это определяется моделью угроз и требованиями продукта.
Не задавайте одинаковые сроки жизни токенов для всех систем без анализа контекста. Важно определить правила выпуска, обновления, хранения и отзыва токенов, а также убедиться, что они не попадают в логи, аналитику и сообщения об ошибках.
3. Хранение данных на устройстве
Сначала решите, какие данные действительно нужно хранить на устройстве. Секреты и учетные данные не следует включать в исходный код приложения. Для чувствительной информации используйте предусмотренные платформой защищенные механизмы хранения, ограничивайте локальный срок жизни данных и учитывайте резервные копии, кэш, уведомления и журналы приложения.
Проверьте, не отображаются ли финансовые сведения на экране блокировки и не остаются ли они в диагностических логах. Уровень защиты выбирают с учетом чувствительности данных, возможностей платформы и сценария использования.
4. API и внешние интеграции
Проверяйте не только канал связи, но и обработку запросов на стороне сервера: аутентификацию, авторизацию, валидацию входных данных, ограничения частоты, защиту от повторной обработки и корректные ошибки. Клиент должен проверять защищенность соединения средствами платформы, но это не заменяет серверные проверки.
Для каждой интеграции опишите, какие данные передаются, кто отвечает за обработку отказов, как подтверждается результат и как система ведет себя при тайм-ауте. Для платежных запросов важно отдельно определить безопасную обработку повторов и сверку статусов, чтобы сетевой сбой не превращался в неоднозначное состояние операции.
5. Зависимости и конфигурация сборки
Составьте перечень сторонних библиотек и SDK, оцените их назначение, актуальность и доступность обновлений. Исключите секреты из исходного кода и открытых конфигураций. Разделите тестовые и рабочие ключи, а доступ к системам сборки и публикации выдавайте по необходимости и с учетом ролей.
6. Мониторинг и реагирование
Определите, какие события помогают обнаружить подозрительный вход, массовые ошибки авторизации, необычную частоту запросов или сбой интеграции. Логи должны помогать расследованию, но не содержать паролей, полных токенов и избыточных персональных или платежных данных.
Заранее согласуйте, кто рассматривает сигнал, как ограничивается доступ при инциденте и как команда восстанавливает нормальную работу. Сам по себе сбор событий не обеспечивает защиту, если нет процесса реагирования.
Проверки перед релизом
- Составлены перечень критичных данных, операций и внешних зависимостей.
- Сервер проверяет права пользователя для каждого объекта и действия.
- Проверены вход, восстановление доступа, завершение сессий и отзыв токенов.
- Проверено локальное хранение данных, логи, кэш и уведомления.
- Описаны ошибки и поведение интеграций при тайм-ауте и повторном запросе.
- Проверены зависимости, конфигурация сборки и доступы к рабочим системам.
- Есть план мониторинга, реагирования и повторной проверки исправлений.
Для систематизации мобильных проверок можно использовать OWASP MASVS, а для API - OWASP API Security Top 10. Это ориентиры для постановки задач, а не автоматическое подтверждение безопасности продукта и не замена анализа конкретной архитектуры.
Как безопасность влияет на оценку заказной разработки
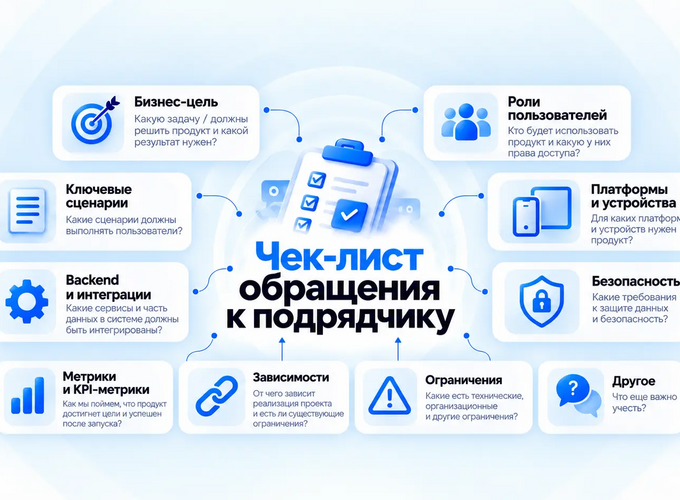
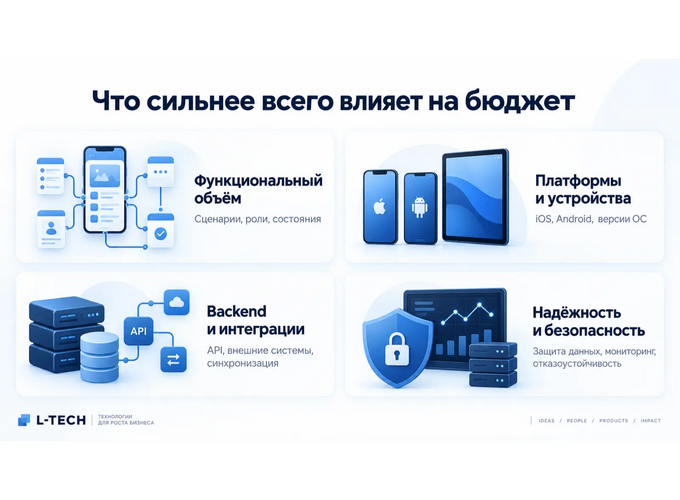
На стоимость и состав работ влияют число платформ, роли пользователей, виды данных, платежные сценарии, интеграции, требования к журналированию, стенды и порядок приемки. Поэтому для оценки полезно подготовить описание бизнес-целей, ключевых сценариев, предполагаемых платформ, внешних систем, требований к безопасности и критериев готовности релиза.
В публичном кейсе KWIKPAY описаны разные способы денежных переводов - по номеру телефона, на карту или счет, а также с получением наличными. Это пример того, насколько различаться могут пользовательские и интеграционные сценарии одного финансового продукта. Описание кейса не раскрывает внутренние меры защиты проекта, поэтому мы не делаем по нему выводов о реализации безопасности.
Если проект закупается через тендер, зафиксируйте в документации границы работ, исходные условия и доступы, среду проверки, формат результатов, критерии приемки и порядок повторной проверки. Это помогает сопоставить предложения подрядчиков и заранее увидеть, какие пункты требуют уточнения. Проверку безопасности следует согласовать с владельцами системы и проводить в пределах разрешенного контура.
Частые вопросы
Достаточно ли проверить мобильное приложение без серверной части?
Обычно нет. Ключевые решения о правах доступа и обработке операций принимаются на сервере, поэтому проверка только интерфейса не показывает всю картину. Объем работ зависит от архитектуры и границ проверки.
Можно ли гарантировать отсутствие уязвимостей после аудита?
Нет. Проверка выявляет риски в согласованном объеме и на момент ее проведения. Результат зависит от доступных сценариев, среды, исходных материалов и последующих изменений продукта. После исправлений важные пункты следует перепроверить.
Когда обсуждать требования безопасности?
На этапе проектирования и оценки. Чем раньше определены данные, роли, интеграции и критерии приемки, тем меньше риск обнаружить обязательные работы после согласования бюджета и сроков.
Обсудить разработку или проверку продукта
L-TECH разрабатывает мобильные приложения и серверную часть, а также помогает оценить задачи по безопасности и согласовать объем проверки. Посмотрите услугу разработки мобильных приложений и направление кибербезопасности. Чтобы обсудить ваш сценарий, свяжитесь с командой L-TECH.